Atac cibernetic la Administrația Națională a Penitenciarelor
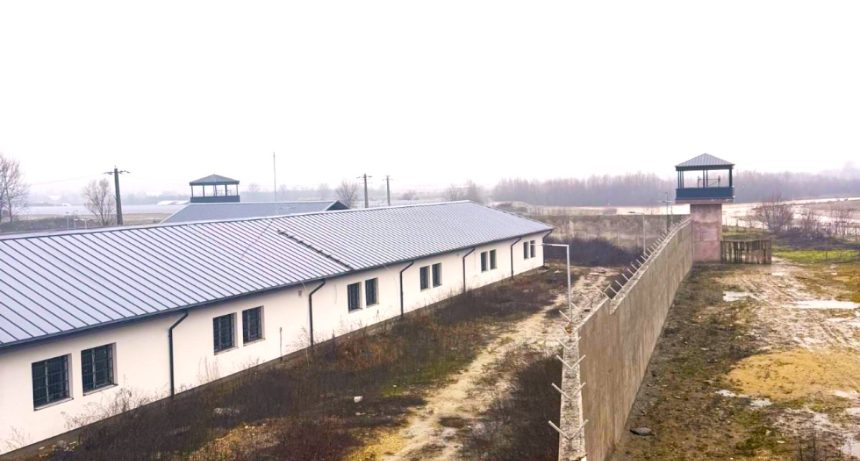
Administrația Națională a Penitenciarelor (ANP) a fost recent victima unui atac cibernetic de tip ransomware, incident care a afectat un număr semnificativ de stații de lucru și servere ale instituției. Această situație alarmantă a determinat autoritățile să riagă rapid, activând proceduri de securitate specifice și izolând echipamentele compromise, în scopul de a limita impactul atacului.
Colaborare cu specialiști în securitate cibernetică
Pentru a gestiona criza, echipa IT a ANP a solicitat ajutorul Directoratului Național de Securitate Cibernetică (DNSC), iar specialiști din ambele instituții sunt actualmente implicați în remedierea problemelor cauzate de atac și în investigarea circumstanțelor acestuia. De asemenea, ANP intenționează să depună o plângere formală la DIICOT în cursul zilei, pentru a urmări subiectul din punct de vedere legal.
Impactul asupra serviciilor administrative
Ca măsură preventivă, ANP a suspendat temporar mai multe servicii electronice, inclusiv platforma IMS Web, sistemul Infokiosk, și alte servicii de telefonie destinate persoanelor private de libertate. De asemenea, a fost afectat și portalul prin care se programau vizitele, iar conexiunile VPN între unități au fost de asemenea suspendate, inclusiv site-ul oficial al ANP, pentru a proteja datele și informațiile sensibile.
Menținerea comunicării dintre deținuți și familiile lor
Reprezentanții ANP au subliniat importanța comunicării pentru persoanele aflate în detenție, anunțând că se caută soluții alternative care să permită deținuților să își păstreze legătura cu familiile și persoanele apropiate. În ciuda imposibilității de a accesa anumite servicii, autoritățile meticulează planurile pentru a minimiza efectele acestui incident.
Cronologia incidentului
Acest atac cibernetic survine la doar două săptămâni după un incident similar care a vizat Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI), ceea ce ridică semne de întrebare asupra vulnerabilității infrastructurilor informatice din sectorul public. Nevoia de o securitate cibernetică mai robustă este tot mai evidentă, având în vedere aceste atacuri recente.
Investigația în curs
Autoritățile continuă să investigheze amploarea acestui incident, concentrându-se pe recuperarea și restabilirea funcționării normale a sistemelor informatice ale Administrației Naționale a Penitenciarelor. Ancheta vizează atât identificarea autorilor, cât și prevenirea unor atacuri similare în viitor, subliniind astfel importanța consolidării măsurilor de protecție în fața amenințărilor cibernetice.